카페에서 와이파이 목록을 열면 비슷한 이름이 여러 개 뜹니다. 가장 신호가 강한 것을 고르면 될까요? 공용 와이파이 보안의 출발점은 속도가 아니라 제공자 확인입니다. 그렇다고 무료 와이파이에 연결하는 순간 모든 정보가 유출된다는 뜻도 아닙니다. 오늘날 많은 웹사이트는 HTTPS로 통신을 암호화합니다. 다만 암호화된 가짜 사이트까지 진짜로 만들어 주지는 않습니다.
이 글은 특정 카페나 통신망을 시험한 후기가 아니라 공식 보안 자료를 바탕으로 정리한 생활 체크리스트입니다. 확인 기준일: 2026년 9월 27일. 그림은 이해를 돕는 AI 창작 웹툰이며 실제 운영체제 화면과 설정 이름은 다를 수 있습니다.
1. 연결 전에는 정확한 와이파이 이름부터 확인
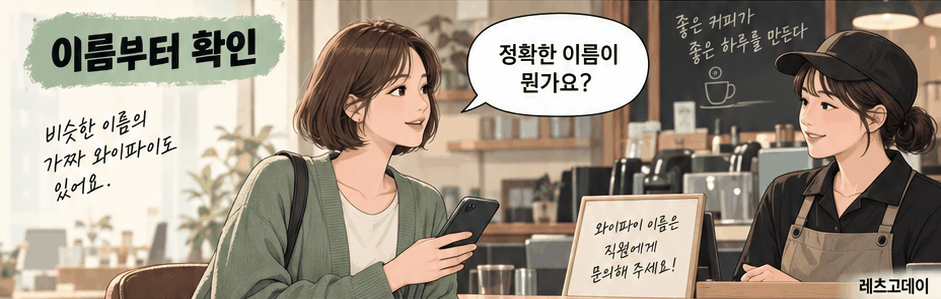
매장 직원이나 현장의 공식 안내판에서 네트워크 이름(SSID)을 확인하세요. 이름이 비슷하다고 같은 운영자가 제공하는 망은 아닙니다. 무료·공식·Secure라는 단어만으로 진위를 판단하지 말고, 안내받은 이름과 철자까지 비교합니다. 비밀번호가 필요한 경우에도 공식 안내를 확인합니다.
미국 사이버보안·인프라보안국(CISA)은 공용 핫스팟 사용 전 이름과 비밀번호를 확인하고 공용망에서 파일·폴더 공유를 허용하지 말라고 안내합니다. 이름 확인만으로 위장망을 완벽히 판별할 수는 없으므로 아래 점검을 함께 적용하세요.
카페 사례: 안내판에는 Cafe_Guest인데 목록에는 Cafe_Free도 있습니다. 더 강하게 잡힌다는 이유로 Cafe_Free를 선택하지 않습니다. 직원에게 확인이 되지 않으면 연결을 미루고 모바일 데이터를 사용합니다.
2. 자동 연결을 끄고, 사용 후 저장된 연결 정리
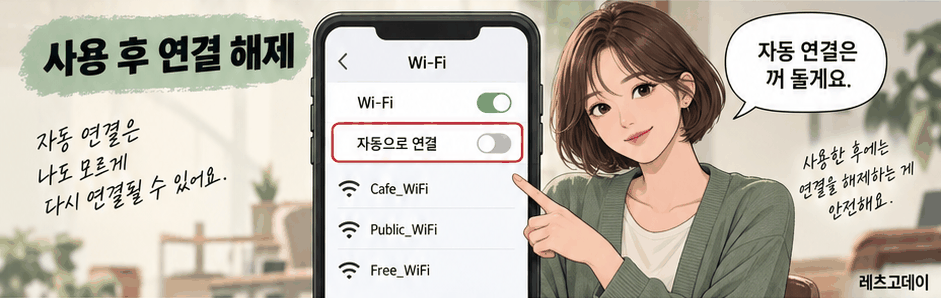
한 번 연결한 공용망이 휴대전화에 저장되면 다음에 별도 알림 없이 다시 연결될 수 있습니다. 와이파이 설정에서 해당 네트워크의 상세 정보를 열고 자동 연결을 해제하세요. 다시 사용할 필요가 없다면 네트워크 지우기 또는 삭제를 선택할 수 있습니다. 기종과 운영체제에 따라 메뉴명은 다릅니다.
자동 연결 해제는 실수로 재접속할 가능성을 줄이는 조치이지, 이미 입력한 정보나 감염을 되돌리는 기능이 아닙니다. 이용을 마쳤을 때 연결을 끊고, 노트북의 파일 공유와 네트워크 검색도 공용망에 노출되지 않도록 점검합니다. 방화벽과 운영체제·브라우저의 보안 업데이트는 계속 유지하세요.
3. HTTPS는 통신 암호화, 사이트 신뢰 보증은 아님
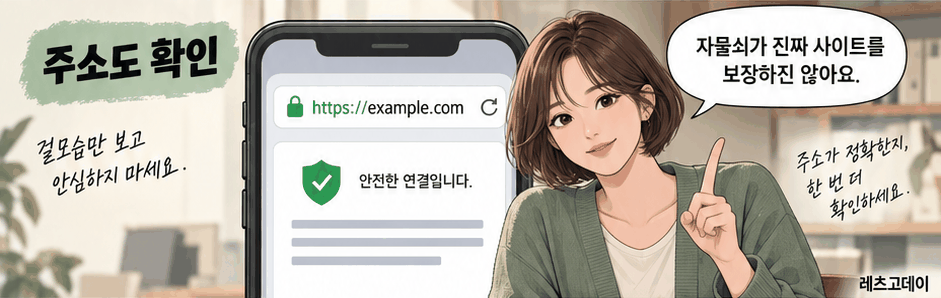
미국 연방거래위원회(FTC)는 오늘날 암호화가 널리 쓰이므로 공용 와이파이 연결이 대체로 안전해졌다고 설명합니다. 따라서 “공용망이면 비밀번호가 무조건 그대로 보인다”는 식의 주장은 정확하지 않습니다. 웹 주소의 https는 내 기기와 접속한 사이트 사이의 전송 내용을 암호화한다는 의미입니다.
핵심은 접속한 상대가 누구냐는 것입니다. 사기꾼도 HTTPS를 쓰는 가짜 사이트를 만들 수 있습니다. 내 정보가 암호화되어 전송돼도 도착지가 사기 사이트이면 운영자는 입력된 정보를 받을 수 있습니다. 주소 철자와 실제 도메인을 확인하고, 금융·쇼핑 서비스는 평소 사용하던 공식 앱이나 직접 입력한 공식 주소로 여세요. 브라우저의 인증서·보안 경고는 무시하고 진행하지 않습니다.
와이파이 이용을 명목으로 낯선 앱, 인증서, 구성 프로파일 설치를 요구하거나 금융 계정·일회용 인증번호를 입력하라고 하면 일단 중단하고 제공자에게 확인합니다. “자물쇠 표시가 있다”와 “이 사이트를 믿어도 된다”는 다른 판단입니다.
4. 민감한 업무는 모바일 데이터로 전환하는 보수적 선택
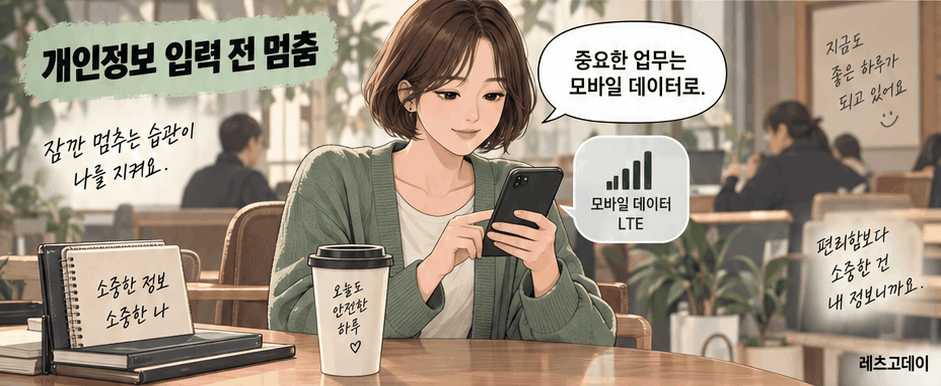
계좌 이체, 신분증 제출, 업무 기밀 전송처럼 실수했을 때 피해가 큰 일은 확인되지 않은 공용망에서 하지 않는 편이 좋습니다. 와이파이를 끄고 모바일 데이터가 실제로 연결됐는지 확인한 뒤 공식 앱이나 사이트를 이용하세요. 데이터 사용량과 요금도 함께 확인합니다. 급하지 않은 작업이라면 신뢰할 수 있는 환경으로 돌아온 뒤 처리해도 됩니다.
이것은 모든 공용망에서 금융거래가 불가능하다는 기술적 단정이 아니라 불확실한 망을 피하려는 보수적인 이용 원칙입니다. 모바일 데이터로 바꿔도 피싱 링크, 가짜 앱, 화면 엿보기 위험이 사라지지는 않습니다. 회사 업무라면 회사의 보안 정책과 승인된 접속 수단을 우선합니다.
상황별로 무엇을 확인할까요?
| 상황 | 권장 행동 | 주의할 점 |
|---|---|---|
| 매장 와이파이 선택 | 공식 이름과 제공자 확인 | 신호 세기·이름만으로 진위 판단 금지 |
| 일반 웹 검색 | HTTPS와 주소 확인 | HTTPS가 사기 사이트를 배제하지 않음 |
| 이체·신분증 제출 | 모바일 데이터 또는 신뢰 환경 사용 | 공식 앱·주소 확인은 여전히 필요 |
| 공용망 사용 종료 | 연결 해제·자동 연결 끄기 | 필요 없는 저장망 삭제 검토 |
자주 묻는 질문
비밀번호가 있는 와이파이면 무조건 안전한가요?
아닙니다. 망 접속 암호화, 운영자의 신뢰성, 방문한 사이트의 진위는 서로 다른 문제입니다. 비밀번호가 있다는 이유만으로 개인정보 입력을 안심하지 마세요.
VPN을 켜면 모든 위험이 없어지나요?
아닙니다. VPN은 통신을 보호하는 수단 중 하나지만 가짜 사이트에 스스로 정보를 입력하는 피싱까지 막는 보증서는 아닙니다. 출처가 불분명한 무료 VPN을 급히 설치하는 대신 회사 지침이나 신뢰할 수 있는 서비스의 설명을 따르세요.
실수로 접속만 했는데 비밀번호를 모두 바꿔야 하나요?
연결했다는 사실만으로 계정 유출을 확정할 수 없습니다. 낯선 사이트에 비밀번호를 입력했거나 의심스러운 로그인 알림이 있으면 안전한 연결에서 해당 계정 비밀번호를 변경하고 로그인 기록·활성 세션을 확인하세요. 가능하면 2단계 인증을 설정합니다. 금전 피해가 의심되면 금융기관의 공식 연락처로 즉시 문의하세요.
나가기 전 30초 체크
① 공식 네트워크 이름을 확인했나요? ② 자동 연결을 껐나요? ③ HTTPS와 실제 주소를 함께 봤나요? ④ 민감한 업무는 신뢰할 수 있는 연결로 옮겼나요? ⑤ 사용 후 연결을 끊었나요? 오늘은 자주 이용하는 공용망 한 개의 자동 연결 설정부터 확인해 보세요.
확인한 자료와 기준일
FTC, Are Public Wi-Fi Networks Safe? What You Need To Know (2023년 2월): 암호화의 효과와 가짜 HTTPS 사이트의 한계. CISA, Securing Wireless Networks: 핫스팟 이름 확인과 파일 공유 주의. 안랩, 공공 와이파이 이용 시 주의해야 할 보안 수칙 (2022년 6월 8일): 자동 연결과 민감정보 이용 주의. 위 자료는 2026년 9월 27일 확인했으며 과거 자료의 설치 규모·지원 설정을 현재 현황으로 인용하지 않았습니다.
레츠고데이는 복잡한 생활 정보를 오늘 실천할 수 있는 작은 행동으로 정리합니다.